
ปิดกั้นเฉพาะบางหน้าด้วยรหัสผ่าน (ล็อกหน้า)
อัปเดตล่าสุด: 2026-11-11
สรุปสั้นๆ ในตัวแก้ไข เปิด "การตั้งค่าเว็บไซต์" ไปที่แท็บ "ขั้นสูง" ใน "ล็อกหน้า" กด "เพิ่มล็อก" เลือกหน้า แล้วตั้งวิธีเปิดอย่างน้อยหนึ่งวิธี คือ "รหัสผ่านร่วม" "อีเมลที่อนุญาต" หรือ "บัญชีรายบุคคล" จนกว่าผู้เข้าชมจะยืนยันตัวตน เนื้อหาของหน้านั้นจะไม่ถูกส่งไปยังเบราว์เซอร์ด้วยซ้ำ ไม่ได้เข้ารหัสไฟล์ที่เก็บไว้ แต่เป็นด่านควบคุมการเข้าถึง และใช้ได้ตั้งแต่แพ็กเกจ Plus
สรุปสั้นๆ
- เวลาที่ใช้
- ประมาณ 2 นาที
- แพ็กเกจที่ต้องใช้
- Plus
- ความรู้ด้านโค้ด
- ไม่ต้องมี
- ทำที่ไหน
- ตัวแก้ไข
ทำตามทีละขั้น
- 1
เลือกหน้าที่จะล็อก
กด "ตั้งค่า" ทางซ้ายของตัวแก้ไขเพื่อเปิด "การตั้งค่าเว็บไซต์" ไปที่การ์ด "ล็อกหน้า" ท้ายแท็บ "ขั้นสูง" แล้วกด "เพิ่มล็อก" จะเลือก "ขอบเขต" เป็น "ทั้งเว็บไซต์" หรือ "หน้าที่ระบุ" ได้ เช่น ถ้าคาเฟ่โมโมมีหน้าตัวอย่างเมนูใหม่ที่ยังไม่อยากให้ทุกคนเห็น ให้เลือก "หน้าที่ระบุ" แล้วกรอก "เส้นทางหน้า" ส่วนหน้าอื่นยังเปิดตามปกติ ฟีเจอร์นี้ใช้ได้ตั้งแต่แพ็กเกจ Plus ในแพ็กเกจฟรีจะเห็นแค่ประกาศการล็อกและเปิดใช้ไม่ได้
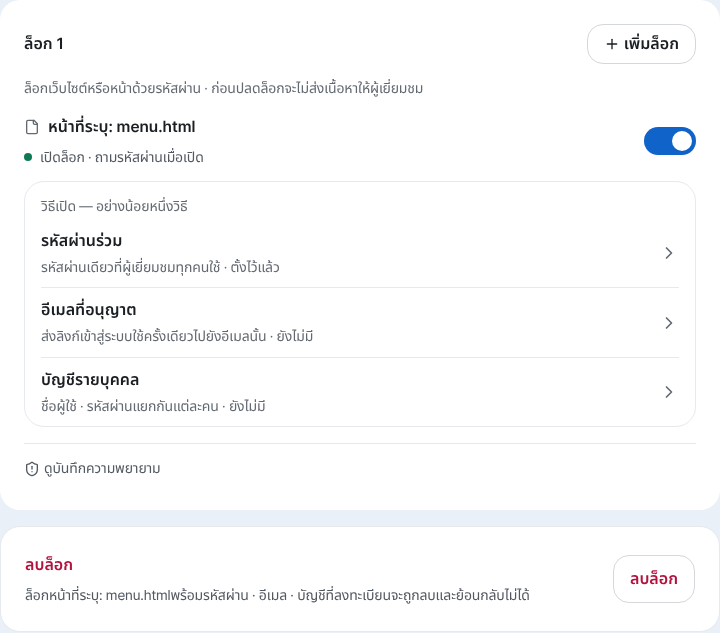
ล็อกแค่หน้าเดียวแทนทั้งเว็บไซต์ก็ได้ - 2
เลือกวิธีล็อกอย่างน้อยหนึ่งวิธี
ในรายการ "วิธีเปิด — อย่างน้อยหนึ่งวิธี" ของแต่ละล็อก ผสมได้ตามต้องการ: "รหัสผ่านร่วม" (รหัสผ่านเดียวที่ผู้เยี่ยมชมทุกคนใช้) "อีเมลที่อนุญาต" (ส่งลิงก์เข้าสู่ระบบใช้ครั้งเดียวไปยังอีเมลนั้น) หรือ "บัญชีรายบุคคล" (ชื่อผู้ใช้ · รหัสผ่านแยกกันแต่ละคน) ถ้าตั้งไว้หลายวิธี ผู้เข้าชมผ่านด้วยวิธีใดก็ได้ เช่น คนที่อีเมลลิงก์เข้าสู่ระบบไม่มาก็ยังเข้าได้ด้วยรหัสผ่านร่วม ถ้ายังไม่ตั้งวิธีใดเลยจะเปิดล็อกไม่ได้ เพื่อไม่ให้มีหน้าที่ไม่มีใครเปิดได้
การตั้งค่าเว็บไซต์ › ขั้นสูง › ล็อกหน้า · menu-preview.htmlบัญชีรายบุคคล 1 รายการรหัสผ่านร่วม ตั้งไว้แล้วอีเมลที่อนุญาต team@ (อนุญาตทั้งโดเมน)สถานะ เปิด - 3
ใส่รหัสผ่านผิดหลายครั้งจะถูกล็อกชั่วคราว
ถ้าผู้เข้าชมคนเดิม (ที่ถูกต้องคือ IP เดิม) ใส่รหัสผ่านหรือ PIN ผิดหลายครั้งในเวลาสั้นๆ ระบบจะปิดกั้นชั่วครู่ แม้จะใส่ถูกก็ผ่านไม่ได้ นี่คือการป้องกันการโจมตีแบบ brute force (การลองเปลี่ยนรหัสผ่านไปเรื่อยๆ) ข้อจำกัดนี้มีผลเฉพาะ IP นั้น ไม่กระทบผู้เข้าชมคนอื่น เจ้าของตรวจดูเองได้ใน "ดูบันทึกความพยายาม" ว่าใส่ผิดไปกี่ครั้ง และมีการลองเมจิกลิงก์ด้วยอีเมลที่ไม่ได้รับอนุญาตหรือไม่
การตั้งค่าเว็บไซต์ › ขั้นสูง › ล็อกหน้า · ดูบันทึกความพยายามประเภท ล็อกจาก brute forceความล้มเหลวสะสม 10 ครั้งล็อกชั่วคราว 15 นาทีขอบเขตผลกระทบ เฉพาะ IP นั้น - 4
ยืนยันตัวตนแล้วเปิดทันที
เมื่อผู้เข้าชมยืนยันตัวตนสำเร็จด้วยวิธีใดวิธีหนึ่งที่เปิดไว้ จะไปยังหน้าที่ต้องการดูทันที หลังจากนั้นระยะหนึ่ง (ในเบราว์เซอร์เดิม) ก็ดูหน้านั้นได้โดยไม่ต้องยืนยันตัวตนอีก เครื่องมือค้นหาจะไม่รู้จักที่อยู่นี้เลย เพราะหน้าที่ล็อกจะถูกตัดออกจากรายการ sitemap.xml
myname.mklyr.com/menu-preview.html เผยแพร่แล้วหน้านี้เปิดได้หลังผ่านการยืนยันตัวตนเท่านั้น ก่อนหน้านั้นแม้จะขอที่อยู่นี้ ก็จะไม่มีการส่งเนื้อหา
คำถามที่พบบ่อย
ล็อกหน้าจะจัดเก็บไฟล์แบบเข้ารหัสไหม
ไม่ ไฟล์จัดเก็บตามเดิม เพียงแต่ก่อนผ่านการยืนยันตัวตน เนื้อหาจะไม่ถูกส่งไปยังผู้เข้าชมเลย ที่ถูกต้องคือฟีเจอร์ "จำกัดการเข้าถึง"
แพ็กเกจฟรีใช้ได้ไหม
ไม่ได้ ตั้งแต่แพ็กเกจ Plus
ใส่รหัสผ่านผิดหลายครั้งจะเป็นอย่างไร
ถ้าใส่ผิดหลายครั้งในเวลาสั้นๆ จะถูกล็อกชั่วคราวไม่ให้ลองใหม่ ข้อจำกัดนี้มีผลเฉพาะ IP ของคนที่ใส่ผิด ผู้เข้าชมคนอื่นจึงไม่ได้รับผลกระทบ
หน้าที่ล็อกจะขึ้นในผลการค้นหาได้ไหม
ไม่ หน้าที่ล็อกจะถูกตัดออกจาก sitemap เครื่องมือค้นหาจึงไม่รู้ที่อยู่
ล็อกหลายหน้าในเว็บไซต์เดียวด้วยวิธีต่างกันได้ไหม
ได้ ตั้งค่าแยกได้ทีละหน้า
อ่านต่อ
- เพิ่มหลายหน้าในเว็บไซต์ วิธีเพิ่มหน้า HTML (ไฟล์) หลายหน้าในเว็บไซต์เดียว รวมถึงแพ็กเกจฟรี (ไทย)
- การจัดการเว็บไซต์ — โฟลเดอร์ เปลี่ยนชื่อ ลบ และกู้คืน วิธีจัดเว็บไซต์เป็นโฟลเดอร์ เปลี่ยนชื่อ และกู้คืนภายใน 7 วันหลังลบ จากแดชบอร์ด /sites (ไทย)
- สร้างทีมและเชิญสมาชิกมาจัดการร่วมกัน วิธีสร้างทีม เชิญสมาชิก และแบ่งบทบาทเพื่อจัดการเว็บไซต์ร่วมกัน รวมถึงการแบ่งทรัพยากร (ไทย)
- ย้อนกลับไปเวอร์ชันเก่า — เผยแพร่ สำรองข้อมูล และกู้คืน วิธีกู้คืนเวอร์ชันที่เผยแพร่ก่อนหน้าจาก ตั้งค่า › เวอร์ชัน ในตัวแก้ไข และยกเลิกการกู้คืนเมื่อจำเป็น (ภาษาไทย)
ลองทำเร็วกว่าอ่าน — สร้างเว็บไซต์ของคุณตอนนี้ ฟรี